ShopSmart.co.id – Transformasi digital telah mengubah lanskap bisnis dan kehidupan sehari-hari di Indonesia secara fundamental. Namun, kemajuan ini juga membuka pintu bagi ancaman siber yang semakin canggih dan merusak, terutama bagi entitas yang memiliki keamanan siber tidak terkelola.
Artikel ini akan mengupas tuntas apa itu keamanan siber tidak terkelola, risiko-risiko yang ditimbulkannya dalam konteks Indonesia, serta solusi strategis untuk membangun pertahanan siber yang tangguh, dengan pandangan ke depan menuju tahun 2026.
Ancaman Siber Global dan Konteks Indonesia
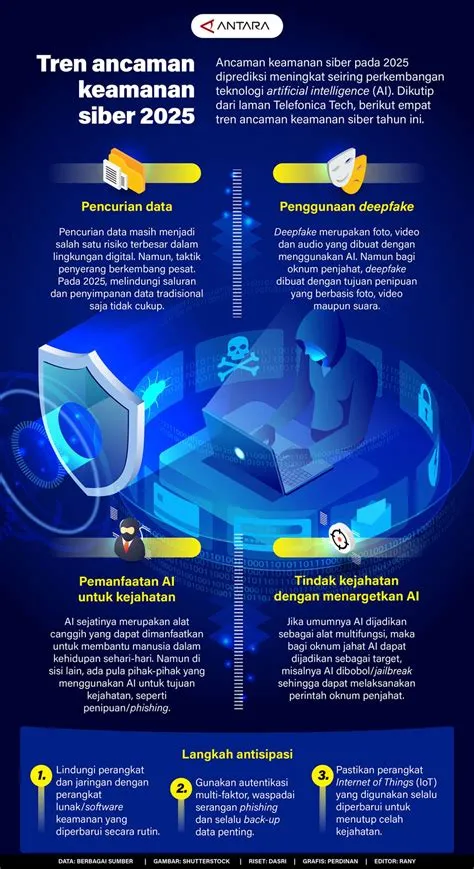
Laporan dari berbagai forum siber global menunjukkan bahwa kolaborasi adalah kunci untuk menanggulangi risiko siber di tahun 2026. Ancaman seperti ransomware, serangan phishing, dan malware terus berevolusi, menargetkan infrastruktur vital dan data sensitif di seluruh dunia.
Indonesia, dengan populasi digital yang masif dan ekonomi digital yang berkembang pesat, menjadi target menarik bagi para pelaku kejahatan siber. Berbagai sektor, mulai dari keuangan, pemerintahan, hingga UMKM, menghadapi risiko yang konstan terhadap serangan digital ini.
Mendefinisikan Keamanan Siber Tidak Terkelola
Keamanan siber tidak terkelola merujuk pada ketiadaan atau kelemahan dalam strategi, kebijakan, dan praktik perlindungan sistem serta data. Ini bukan hanya tentang tidak memiliki antivirus, melainkan mencakup kurangnya pendekatan holistik terhadap mitigasi risiko siber.
Kondisi ini menciptakan celah keamanan yang signifikan, membuat organisasi sangat rentan terhadap serangan. Ibarat membangun rumah mewah tanpa memasang kunci pintu yang layak atau sistem alarm yang berfungsi efektif, aset berharga Anda tetap berisiko tinggi.
Sistem Usang dan Kerentanan Terbuka
Salah satu gejala utama keamanan siber tidak terkelola adalah penggunaan sistem operasi dan aplikasi yang sudah usang. Pembaruan perangkat lunak (patch management) yang tidak teratur meninggalkan kerentanan terbuka yang mudah dieksploitasi oleh peretas.
Banyak organisasi di Indonesia masih mengandalkan infrastruktur lama karena keterbatasan anggaran atau kurangnya kesadaran akan urgensi pembaruan. Hal ini memperparah risiko, menjadikan mereka sasaran empuk untuk serangan siber yang canggih.
Kurangnya Kebijakan dan Prosedur
Organisasi dengan keamanan siber yang tidak terkelola seringkali tidak memiliki kebijakan keamanan yang jelas dan terdokumentasi. Kebijakan ini mencakup aturan penggunaan kata sandi, akses data, penggunaan perangkat pribadi (BYOD), dan protokol respons insiden.
Tanpa panduan yang tegas, karyawan mungkin secara tidak sengaja melakukan tindakan yang membahayakan keamanan data perusahaan. Hal ini membuka peluang bagi serangan rekayasa sosial atau kebocoran data yang tidak disengaja.
Minimnya Kesadaran dan Pelatihan Karyawan
Faktor manusia seringkali menjadi mata rantai terlemah dalam keamanan siber. Jika karyawan tidak menerima pelatihan kesadaran keamanan siber yang memadai, mereka lebih mungkin menjadi korban phishing atau serangan lainnya.
Di lingkungan kerja yang tidak terkelola keamanannya, karyawan cenderung tidak memahami ancaman siber dan tidak tahu bagaimana melaporkan insiden yang mencurigakan. Ini menciptakan budaya di mana risiko siber diabaikan hingga kerugian besar terjadi.
Dampak Krisis Keamanan Siber Tidak Terkelola
Ketika keamanan siber tidak dikelola dengan baik, konsekuensinya bisa sangat merugikan dan meluas. Dampak ini tidak hanya terbatas pada kerugian finansial, tetapi juga merusak reputasi dan mengganggu operasional bisnis secara signifikan.
Memahami dampak ini adalah langkah pertama untuk mengakui urgensi dan pentingnya investasi dalam manajemen keamanan siber yang proaktif. Setiap insiden siber yang berhasil menembus pertahanan yang lemah dapat menimbulkan efek domino yang mahal dan sulit diperbaiki.
Kerugian Finansial Langsung dan Tidak Langsung
Serangan siber dapat menyebabkan kerugian finansial yang signifikan melalui pencurian dana atau permintaan tebusan ransomware. Biaya pemulihan data, perbaikan sistem yang rusak, dan denda regulasi juga menjadi beban finansial yang berat.
Selain itu, ada kerugian tidak langsung seperti hilangnya pendapatan akibat gangguan operasional (downtime) dan biaya hukum yang terkait dengan pelanggaran data. Semua ini dapat memukul keras keuangan perusahaan, terutama bagi UMKM yang memiliki sumber daya terbatas.
Kerusakan Reputasi dan Hilangnya Kepercayaan Pelanggan
Insiden keamanan siber yang melibatkan kebocoran data pelanggan dapat merusak reputasi perusahaan secara permanen. Kepercayaan pelanggan adalah aset paling berharga, dan kehilangannya sangat sulit untuk dibangun kembali.
Berita tentang pelanggaran keamanan menyebar cepat dan dapat membuat calon pelanggan menjauh, bahkan jika perusahaan telah memulihkan diri. Citra merek yang rusak seringkali membutuhkan waktu bertahun-tahun untuk pulih, jika mungkin.
Gangguan Operasional dan Kelangsungan Bisnis
Serangan siber, seperti serangan DDoS atau ransomware, dapat melumpuhkan sistem operasional perusahaan selama berjam-jam, berhari-hari, atau bahkan berminggu-minggu. Ini menyebabkan gangguan layanan, hilangnya produktivitas, dan potensi kegagalan dalam memenuhi kewajiban bisnis.
Bagi bisnis yang sangat bergantung pada teknologi, seperti penyedia layanan digital atau e-commerce, gangguan semacam ini bisa berarti kerugian besar dan bahkan kebangkrungan. Rencana kelangsungan bisnis (BCP) yang kuat sangat penting untuk meminimalkan dampak ini.
Risiko Hukum dan Kepatuhan Regulasi
Indonesia telah memiliki regulasi terkait perlindungan data, seperti UU ITE, dan sedang dalam proses pengesahan UU Perlindungan Data Pribadi (PDP). Pelanggaran terhadap regulasi ini dapat mengakibatkan denda yang sangat besar dan sanksi hukum bagi perusahaan.
Organisasi yang tidak mengelola keamanan siber dengan baik berisiko tinggi melanggar kewajiban hukum untuk melindungi data. Kepatuhan bukan hanya tentang menghindari denda, tetapi juga menunjukkan komitmen terhadap etika bisnis dan tanggung jawab sosial.
Tantangan Unik Keamanan Siber di Indonesia
Meskipun ancaman siber bersifat global, Indonesia menghadapi serangkaian tantangan unik dalam mengelola keamanannya. Tantangan ini seringkali diperparah oleh perbedaan tingkat adopsi teknologi, kesadaran, dan ketersediaan sumber daya di berbagai sektor.
Memahami konteks lokal ini adalah kunci untuk merancang strategi keamanan siber yang efektif dan relevan. Tanpa penyesuaian terhadap kondisi spesifik Indonesia, banyak solusi keamanan global mungkin tidak akan efektif secara maksimal.
Kesenjangan Talenta dan Anggaran
Indonesia menghadapi kekurangan serius profesional keamanan siber yang terampil, terutama di daerah-daerah di luar pusat kota besar. Banyak perusahaan kesulitan menemukan dan mempertahankan talenta yang dibutuhkan untuk mengelola sistem keamanan mereka secara efektif.
Selain itu, anggaran keamanan siber seringkali menjadi prioritas rendah, terutama bagi UMKM yang lebih fokus pada pertumbuhan bisnis inti. Keterbatasan dana menghambat investasi dalam teknologi dan pelatihan yang diperlukan.
Budaya Keamanan yang Belum Matang
Di banyak organisasi di Indonesia, budaya keamanan siber masih belum sepenuhnya matang. Ada kecenderungan untuk memandang keamanan siber sebagai beban biaya atau masalah teknis semata, bukan sebagai investasi strategis atau tanggung jawab bersama.
Perilaku seperti berbagi kata sandi, mengklik tautan mencurigakan, atau mengabaikan pembaruan sistem masih sering terjadi. Perubahan budaya ini membutuhkan waktu, edukasi berkelanjutan, dan komitmen dari manajemen puncak.
Infrastruktur Teknologi yang Beragam
Tingkat adopsi dan kualitas infrastruktur teknologi di Indonesia sangat bervariasi. Ada wilayah dengan konektivitas internet yang sangat baik dan adopsi teknologi tinggi, namun banyak juga daerah yang masih tertinggal.
Perbedaan ini menciptakan kerentanan yang tidak seragam, di mana organisasi di daerah dengan infrastruktur yang lebih rendah mungkin lebih rentan. Ini juga menyulitkan implementasi solusi keamanan yang terstandardisasi secara nasional.
Pilar-pilar Strategi Keamanan Siber yang Efektif
Mengelola keamanan siber bukanlah tugas sekali jadi, melainkan proses berkelanjutan yang memerlukan strategi komprehensif. Ada beberapa pilar utama yang harus diperhatikan untuk membangun pertahanan siber yang kuat dan adaptif.
Pilar-pilar ini saling terkait dan harus diimplementasikan secara sinergis untuk menciptakan ekosistem keamanan yang tangguh. Mengabaikan salah satu pilar dapat melemahkan seluruh arsitektur pertahanan siber organisasi.
Tata Kelola dan Manajemen Risiko
Fondasi dari keamanan siber yang terkelola adalah tata kelola yang kuat dan manajemen risiko yang proaktif. Ini melibatkan penetapan kebijakan keamanan, peran dan tanggung jawab yang jelas, serta proses penilaian risiko secara berkala.
Manajemen risiko membantu organisasi mengidentifikasi, menilai, dan memprioritaskan ancaman siber yang paling relevan. Dengan begitu, sumber daya dapat dialokasikan secara efisien untuk mitigasi risiko yang paling kritis, bukan hanya reaktif terhadap serangan.
Pemanfaatan Teknologi Pertahanan
Teknologi adalah tulang punggung pertahanan siber modern, mencakup berbagai solusi seperti firewall, antivirus/anti-malware, sistem deteksi intrusi (IDS/IPS), dan otentikasi multifaktor (MFA). Pemilihan dan konfigurasi teknologi yang tepat sangat krusial.
Solusi seperti Manajemen Informasi dan Peristiwa Keamanan (SIEM) dan Deteksi dan Respons Endpoint (EDR) membantu dalam pemantauan real-time dan respons cepat terhadap ancaman. Enkripsi data juga menjadi penting untuk melindungi informasi sensitif baik saat istirahat maupun dalam perjalanan.
Pengembangan Sumber Daya Manusia
Investasi dalam pelatihan dan peningkatan kesadaran karyawan adalah salah satu pertahanan paling efektif terhadap serangan siber. Program pelatihan harus mencakup simulasi phishing, pedoman penggunaan internet yang aman, dan penanganan data sensitif.
Menciptakan budaya keamanan siber yang kuat di mana setiap karyawan merasa bertanggung jawab adalah esensial. Karyawan yang teredukasi menjadi lini pertahanan pertama, bukan justru menjadi titik terlemah dalam sistem keamanan.
Kesiapsiagaan Respons Insiden
Tidak ada sistem yang sepenuhnya kebal terhadap serangan, sehingga memiliki rencana respons insiden yang solid adalah mutlak. Rencana ini harus merinci langkah-langkah yang harus diambil sebelum, selama, dan setelah insiden siber terjadi.
Tim respons insiden yang terlatih, dilengkapi dengan alat yang tepat, dapat meminimalkan kerusakan dan waktu pemulihan. Latihan simulasi insiden secara berkala akan memastikan bahwa tim siap bertindak dalam situasi nyata.
Kepatuhan Regulasi dan Audit
Mematuhi regulasi lokal dan internasional yang relevan, seperti UU PDP dan standar industri, adalah bagian penting dari manajemen keamanan siber. Audit keamanan siber secara berkala membantu memastikan bahwa organisasi memenuhi persyaratan tersebut.
Audit juga berfungsi untuk mengidentifikasi celah keamanan yang mungkin terlewat dan memberikan rekomendasi untuk perbaikan. Kepatuhan menunjukkan komitmen organisasi terhadap perlindungan data dan etika bisnis.
Langkah Konkret untuk Perusahaan di Indonesia
Bagi perusahaan di Indonesia, terutama UMKM yang seringkali kurang sumber daya, mengatasi keamanan siber yang tidak terkelola mungkin terasa menakutkan. Namun, ada langkah-langkah praktis dan terjangkau yang dapat diambil untuk membangun dasar keamanan yang kuat.
Pendekatan bertahap dan terukur akan lebih efektif daripada mencoba menerapkan semuanya sekaligus. Prioritaskan langkah-langkah yang memberikan dampak terbesar dengan investasi yang paling efisien, dan tingkatkan secara progresif seiring waktu dan kemampuan.
Penilaian Risiko dan Audit Keamanan
Langkah pertama adalah melakukan penilaian risiko komprehensif untuk mengidentifikasi aset kritikal, kerentanan yang ada, dan potensi ancaman. Ini bisa melibatkan audit keamanan eksternal atau penilaian internal sederhana.
Pahami di mana letak data sensitif Anda, siapa yang memiliki akses ke sana, dan bagaimana data tersebut dilindungi. Prioritaskan kerentanan yang memiliki dampak tertinggi jika dieksploitasi.
Implementasi Solusi Keamanan Dasar
Pastikan semua perangkat memiliki antivirus/anti-malware yang mutakhir dan firewall yang dikonfigurasi dengan benar. Aktifkan otentikasi multifaktor (MFA) untuk semua akun penting, terutama email dan akses sistem.
Lakukan pembaruan sistem operasi dan aplikasi secara teratur (patch management) segera setelah pembaruan keamanan dirilis. Ini adalah salah satu cara termudah dan paling efektif untuk menutup celah keamanan yang diketahui.
Program Pelatihan dan Kesadaran
Selenggarakan sesi pelatihan keamanan siber secara berkala untuk seluruh karyawan, bahkan untuk staf non-teknis. Ajarkan mereka tentang tanda-tanda phishing, pentingnya kata sandi yang kuat, dan cara melaporkan aktivitas mencurigakan.
Gunakan simulasi phishing untuk menguji dan memperkuat pemahaman karyawan. Buatlah materi edukasi yang mudah diakses dan dipahami untuk mengingatkan karyawan tentang praktik terbaik keamanan.
Rencana Respons Insiden
Kembangkan rencana respons insiden dasar yang menjelaskan siapa yang harus dihubungi dan apa yang harus dilakukan jika terjadi serangan siber. Identifikasi tim inti yang bertanggung jawab, bahkan jika itu hanya beberapa orang.
Rencana ini harus mencakup langkah-langkah seperti isolasi sistem yang terinfeksi, pemberitahuan kepada pihak terkait, dan proses pemulihan data dari backup. Latihan sederhana secara berkala untuk memastikan semua orang memahami peran mereka.
Pertimbangkan Layanan Keamanan Terkelola
Bagi UMKM yang tidak memiliki tim keamanan siber internal, pertimbangkan untuk menggunakan layanan keamanan terkelola (Managed Security Service Provider/MSSP). MSSP dapat menyediakan keahlian dan teknologi keamanan tanpa perlu investasi besar pada infrastruktur dan personel.
Layanan ini seringkali mencakup pemantauan 24/7, manajemen kerentanan, dan respons insiden, memberikan perlindungan yang lebih komprehensif dan berkelanjutan. Memilih penyedia yang tepat akan memberikan ketenangan pikiran dan perlindungan yang efektif.
Membangun Ketahanan Siber Nasional: Peran Bersama
Mewujudkan ekosistem siber yang aman di Indonesia membutuhkan upaya kolaboratif dari berbagai pihak. Pemerintah, sektor swasta, dan masyarakat memiliki peran krusial dalam membangun ketahanan siber yang kuat dan berkelanjutan.
Hanya dengan kerja sama yang erat, Indonesia dapat menciptakan lingkungan digital yang aman dan produktif bagi semua penggunanya. Kolaborasi ini adalah kunci untuk mengatasi ancaman yang semakin kompleks dan beragam.
Peran Pemerintah dan Lembaga Negara
Badan Siber dan Sandi Negara (BSSN) dan Kementerian Komunikasi dan Informatika (Kominfo) memiliki peran sentral dalam merumuskan kebijakan, regulasi, dan standar keamanan siber nasional. Mereka juga bertanggung jawab atas edukasi publik dan penegakan hukum.
Pemerintah perlu terus mendorong kerja sama antara sektor publik dan swasta untuk berbagi informasi ancaman (threat intelligence) dan mengembangkan kapasitas keamanan siber nasional. Dukungan untuk riset dan pengembangan teknologi keamanan lokal juga penting.
Kontribusi Sektor Swasta
Sektor swasta, mulai dari perusahaan besar hingga UMKM, harus berinvestasi lebih serius dalam keamanan siber. Ini bukan hanya tentang melindungi aset sendiri, tetapi juga menjadi bagian dari upaya kolektif untuk mengamankan rantai pasokan digital.
Kolaborasi antarperusahaan, berbagi praktik terbaik, dan melaporkan insiden siber dapat memperkuat pertahanan secara keseluruhan. Investasi dalam pengembangan talenta siber dan inovasi teknologi juga merupakan kontribusi penting.
Partisipasi Masyarakat
Setiap individu memiliki peran dalam menjaga keamanan siber dengan menerapkan praktik keamanan pribadi yang baik, seperti menggunakan kata sandi yang kuat, waspada terhadap phishing, dan menjaga privasi data. Kesadaran adalah pertahanan pertama.
Masyarakat juga harus aktif melaporkan aktivitas siber mencurigakan kepada pihak berwenang. Partisipasi aktif ini menciptakan lingkungan digital yang lebih aman bagi semua orang, mengurangi peluang bagi kejahatan siber.
Prospek Keamanan Siber Indonesia Menjelang 2026
Menjelang tahun 2026, lanskap ancaman siber akan terus berevolusi dengan cepat, didorong oleh kemajuan teknologi seperti kecerdasan buatan (AI) dan komputasi kuantum. Indonesia harus siap menghadapi tantangan baru ini dengan strategi yang adaptif.
Pentingnya kolaborasi, seperti yang disorot oleh laporan forum global, akan semakin menonjol. Kerjasama lintas sektor dan lintas negara akan menjadi fondasi utama dalam membangun ketahanan siber yang berkelanjutan dan efektif.
Inovasi Teknologi dan Ketahanan Siber
Penerapan AI dan machine learning dalam solusi keamanan siber akan menjadi krusial untuk mendeteksi dan merespons ancaman secara otomatis. Indonesia perlu mendorong adopsi teknologi ini di berbagai sektor, sambil mengembangkan kemampuan lokal.
Fokus akan bergeser dari sekadar pencegahan menjadi ketahanan siber (cyber resilience), yang berarti kemampuan untuk pulih dengan cepat setelah serangan. Ini melibatkan rencana kelangsungan bisnis yang solid dan infrastruktur yang redundan.
Peningkatan Kesadaran dan Kapasitas
Upaya untuk meningkatkan kesadaran keamanan siber di seluruh lapisan masyarakat akan terus digalakkan. Program-program pendidikan dari pemerintah dan swasta akan membantu membangun fondasi keamanan yang lebih kuat dari tingkat dasar.
Investasi dalam pengembangan talenta siber akan terus menjadi prioritas nasional, dengan fokus pada pendidikan vokasi dan sertifikasi profesional. Ini akan memastikan ketersediaan ahli yang memadai untuk melindungi infrastruktur digital Indonesia.
Kesimpulan
Keamanan siber tidak terkelola adalah risiko signifikan yang tidak dapat diabaikan di era digital ini, terutama di Indonesia yang tengah giat berdigitalisasi. Dampaknya dapat merusak finansial, reputasi, dan operasional bisnis secara fatal.
Mengatasi tantangan ini membutuhkan pendekatan holistik dan kolaboratif, melibatkan pemerintah, sektor swasta, dan masyarakat. Dengan strategi yang tepat, teknologi yang memadai, dan kesadaran yang tinggi, Indonesia dapat membangun benteng siber yang tangguh dan siap menghadapi ancaman di masa depan, bahkan hingga tahun 2026 dan seterusnya.
Pertanyaan Umum (FAQ)
Apa yang dimaksud dengan ‘keamanan siber tidak terkelola’?
Keamanan siber tidak terkelola adalah kondisi di mana sebuah organisasi tidak memiliki strategi, kebijakan, prosedur, atau sumber daya yang memadai untuk melindungi sistem dan datanya dari ancaman siber. Ini mencakup kurangnya pembaruan sistem, tidak ada rencana respons insiden, dan minimnya pelatihan karyawan.
Mengapa keamanan siber tidak terkelola menjadi masalah besar di Indonesia?
Indonesia memiliki populasi digital yang besar dan ekonomi digital yang berkembang pesat, menjadikannya target menarik bagi penjahat siber. Banyak organisasi, terutama UMKM, kurang dalam anggaran, talenta, dan kesadaran keamanan siber, menciptakan celah besar yang mudah dieksploitasi. Konteks 2026 juga menyoroti peningkatan risiko dan kebutuhan kolaborasi.
Apa saja dampak paling umum dari keamanan siber yang tidak terkelola?
Dampak umum meliputi kerugian finansial (biaya pemulihan, denda, hilangnya pendapatan), kerusakan reputasi dan hilangnya kepercayaan pelanggan, gangguan operasional yang serius, serta risiko hukum dan sanksi kepatuhan regulasi.
Bagaimana perusahaan, khususnya UMKM di Indonesia, bisa memulai mengelola keamanan siber mereka?
UMKM dapat memulai dengan melakukan penilaian risiko dasar, mengimplementasikan solusi keamanan fundamental (antivirus, firewall, MFA), melakukan pembaruan sistem secara teratur, memberikan pelatihan kesadaran karyawan, membuat rencana respons insiden sederhana, dan mempertimbangkan penggunaan layanan keamanan terkelola (MSSP) jika sumber daya internal terbatas.
Apa peran pemerintah dan masyarakat dalam membangun keamanan siber nasional?
Pemerintah (seperti BSSN dan Kominfo) berperan dalam merumuskan kebijakan, regulasi, standar, serta edukasi publik dan penegakan hukum. Masyarakat berperan dengan menerapkan praktik keamanan pribadi yang baik dan melaporkan aktivitas mencurigakan. Kolaborasi antara semua pihak adalah kunci untuk menciptakan ekosistem siber yang aman.
🚀 Provider Cloud No. 1 di Indonesia
Bangun Performa Digital Tanpa Batas bersama IDCloudHost
Solusi lengkap untuk Domain, Cloud Hosting, Server VPS, hingga Dedicated Server. Infrastruktur kelas dunia dengan dukungan teknis 24/7 untuk bisnis Anda.
Tersedia Paket Reseller Domain & Hosting • Aktivitas Instant • Pembayaran Mudah